Domain duomatik.de kaufen?
Wir ziehen mit dem Projekt
duomatik.de um.
Sind Sie am Kauf der Domain
duomatik.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain duomatik.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Programmierung und Steuerung von Automatisierungsprozessen. Programmierung einer Spülmaschine und Regelung einer Drosselklappe, Taschenbuch vonProgrammierung Und Steuerung Von Automatisierungsprozessen. Programmierung Einer Spülmaschine Und Regelung Einer Drosselklappe, Taschenbuch Von Christoph Wetzel, Grin, 978-3-346-14108-8, Seitenanzahl: 4827,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
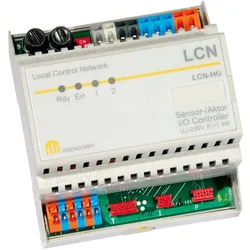
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist es möglich, die Maschinensteuerung mit Lazarus Pascal Programmierung umzusetzen?
Ja, es ist möglich, die Maschinensteuerung mit Lazarus Pascal Programmierung umzusetzen. Lazarus ist eine Entwicklungsumgebung für die Pascal-Programmiersprache, die es ermöglicht, plattformübergreifende Anwendungen zu erstellen. Mit Lazarus können Benutzeroberflächen erstellt und auf verschiedene Betriebssysteme portiert werden, was es ideal für die Entwicklung von Maschinensteuerungssoftware macht. **
-
In welchen Bereichen werden Regler eingesetzt und wie beeinflussen sie die Steuerung und Regelung von Prozessen in der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen?
Regler werden in verschiedenen Bereichen wie der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen eingesetzt, um Prozesse zu steuern und zu regeln. Sie beeinflussen die Steuerung von Prozessen, indem sie die Eingangsgrößen anpassen, um die gewünschten Ausgangsgrößen zu erreichen. In der Automatisierungstechnik sorgen Regler dafür, dass Maschinen und Anlagen automatisch betrieben werden können, ohne ständige manuelle Eingriffe. In der Elektronik werden Regler verwendet, um die Spannung, den Strom oder andere elektrische Größen zu stabilisieren und zu regeln. **

Wie kann die industrielle Steuerung in Produktionsprozessen effizient eingesetzt werden? Welche Vorteile bietet sie in Bezug auf Automatisierung und Prozessoptimierung?
Die industrielle Steuerung ermöglicht die Automatisierung von Produktionsprozessen durch die Verwendung von Sensoren, Aktoren und Programmierlogik. Dadurch können Prozesse effizienter gesteuert und optimiert werden, was zu einer höheren Produktivität und Qualität führt. Zudem ermöglicht die Steuerung eine schnelle Anpassung an veränderte Anforderungen und eine bessere Überwachung der Prozesse in Echtzeit. **
In welchen verschiedenen Bereichen werden Regler eingesetzt und wie beeinflussen sie die Steuerung und Regelung von Prozessen in der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen?
Regler werden in verschiedenen Bereichen wie der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen eingesetzt, um die Steuerung und Regelung von Prozessen zu optimieren. In der Technik werden Regler beispielsweise in der Regelung von Motoren, Heizungsanlagen und Klimaanlagen eingesetzt, um die gewünschten Betriebsparameter zu erreichen und aufrechtzuerhalten. In der Automatisierungstechnik dienen Regler dazu, den Ablauf von Produktionsprozessen zu überwachen und zu steuern, um eine effiziente und zuverlässige Produktion zu gewährleisten. In der Elektronik werden Regler verwendet, um die Spannung, den Strom oder die Frequenz von elektrischen Signalen zu stabilisieren und zu kontrollieren, um eine zuverlässige Funktion **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Olavarria, Marco: Agile ProzessoptimierungAgile Prozessoptimierung , Prozesse schnell, einfach und wirkungsvoll verbessern , Bremsbeläge > Bremsen & Bremsenteile , Erscheinungsjahr: 20210412, Produktform: Kartoniert, Beilage: kartoniert, Autoren: Olavarria, Marco~Buschow, Sabrina, Seitenzahl/Blattzahl: 158, Abbildungen: mit grafischen Darstellungen, Keyword: Prozessdurchlauf; Agilität; Management; Ziele; Workshop, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Führung / Unternehmensführung~Unternehmensführung~Management / Projektmanagement~Projektmanagement - Projektmarketing~Makroökonomie~Ökonomik / Makroökonomik~Entrepreneurship~Betriebswirtschaft - Betriebswirtschaftslehre, Fachkategorie: Strategisches Management~Management: Innovation~Unternehmensführung~Makroökonomie~Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Projektmanagement, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Länge: 238, Breite: 188, Höhe: 15, Gewicht: 390, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Programmierung und Steuerung von Automatisierungsprozessen. Programmierung einer Spülmaschine und Regelung einer Drosselklappe, Taschenbuch vonProgrammierung Und Steuerung Von Automatisierungsprozessen. Programmierung Einer Spülmaschine Und Regelung Einer Drosselklappe, Taschenbuch Von Christoph Wetzel, Grin, 978-3-346-14108-8, Seitenanzahl: 4827,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
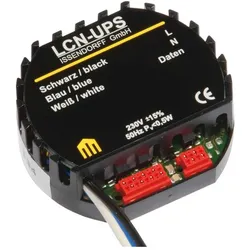
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.129,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist es möglich, die Maschinensteuerung mit Lazarus Pascal Programmierung umzusetzen?
Ja, es ist möglich, die Maschinensteuerung mit Lazarus Pascal Programmierung umzusetzen. Lazarus ist eine Entwicklungsumgebung für die Pascal-Programmiersprache, die es ermöglicht, plattformübergreifende Anwendungen zu erstellen. Mit Lazarus können Benutzeroberflächen erstellt und auf verschiedene Betriebssysteme portiert werden, was es ideal für die Entwicklung von Maschinensteuerungssoftware macht. **
-
In welchen Bereichen werden Regler eingesetzt und wie beeinflussen sie die Steuerung und Regelung von Prozessen in der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen?
Regler werden in verschiedenen Bereichen wie der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen eingesetzt, um Prozesse zu steuern und zu regeln. Sie beeinflussen die Steuerung von Prozessen, indem sie die Eingangsgrößen anpassen, um die gewünschten Ausgangsgrößen zu erreichen. In der Automatisierungstechnik sorgen Regler dafür, dass Maschinen und Anlagen automatisch betrieben werden können, ohne ständige manuelle Eingriffe. In der Elektronik werden Regler verwendet, um die Spannung, den Strom oder andere elektrische Größen zu stabilisieren und zu regeln. **
-
Wie kann die industrielle Steuerung in Produktionsprozessen effizient eingesetzt werden? Welche Vorteile bietet sie in Bezug auf Automatisierung und Prozessoptimierung?
Die industrielle Steuerung ermöglicht die Automatisierung von Produktionsprozessen durch die Verwendung von Sensoren, Aktoren und Programmierlogik. Dadurch können Prozesse effizienter gesteuert und optimiert werden, was zu einer höheren Produktivität und Qualität führt. Zudem ermöglicht die Steuerung eine schnelle Anpassung an veränderte Anforderungen und eine bessere Überwachung der Prozesse in Echtzeit. **
-
In welchen verschiedenen Bereichen werden Regler eingesetzt und wie beeinflussen sie die Steuerung und Regelung von Prozessen in der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen?
Regler werden in verschiedenen Bereichen wie der Technik, der Automatisierung, der Elektronik und anderen relevanten Bereichen eingesetzt, um die Steuerung und Regelung von Prozessen zu optimieren. In der Technik werden Regler beispielsweise in der Regelung von Motoren, Heizungsanlagen und Klimaanlagen eingesetzt, um die gewünschten Betriebsparameter zu erreichen und aufrechtzuerhalten. In der Automatisierungstechnik dienen Regler dazu, den Ablauf von Produktionsprozessen zu überwachen und zu steuern, um eine effiziente und zuverlässige Produktion zu gewährleisten. In der Elektronik werden Regler verwendet, um die Spannung, den Strom oder die Frequenz von elektrischen Signalen zu stabilisieren und zu kontrollieren, um eine zuverlässige Funktion **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.