Domain duomatik.de kaufen?
Wir ziehen mit dem Projekt
duomatik.de um.
Sind Sie am Kauf der Domain
duomatik.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain duomatik.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **

Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
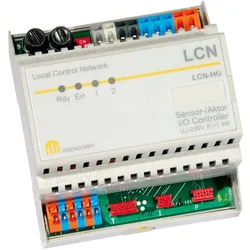
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
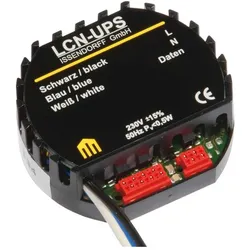
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.129,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Webinarvideo: Sensortechnik mit Arduino einsetzenEine Aufzeichnung des Webinars "Sensortechnik und Messwerterfassung mit Mikrocontrollern" mit Dr. Günter Spanner. Die Erfassung von Umweltdaten gehört zu den wichtigsten Aufgaben der modernen Elektronik. Neben der Aufnahme der Messwerte ist auch deren Verarbeitung mit Hilfe von Mikrocontrollern von zentraler Bedeutung. Hier kann man auf Systeme wie den Arduino zurückgreifen. Diese verfügen neben den digitalen Ports auch über analoge Eingänge, die für die Aufnahme von Sensordaten bestens geeignet sind. Im Rahmen dieses Webinars werden sowohl einige wichtige Sensoren als auch die Verarbeitung von Sensordaten mit dem Arduino ausführlich erläutert. In diesem Webinar lernen Sie: Wie mit dem Arduino analoge Messwerte erfasst werden können Die wichtigsten Daten von Analog-Digitalwandlern kennen Wie ein Messprogramm zur Erfassung von Temperaturmeßwerten aussehen kann Wie man mit einem ...19,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch der Prozessoptimierung, Fachbücher von Mark ReuberHandbuch der Prozessoptimierung Die richtigen Werkzeuge auswählen und zielsicher einsetzen Prozessoptimierungen dienen zur Realisierung wirtschaftlicher und humaner Unternehmensziele. In diesem Handbuch stehen produzierende Unternehmen mit den Ebenen Unternehmensführung, indirekter Bereich, Fabrik, Produktionsbereich und Arbeitsplatz im Fokus. Anwender des Handbuchs sind produktionsnahe Fach- und Führungskräfte aus dem Bereich der Prozessoptimierung sowie Studierende des Ingenieur-, Wirtschaftsingenieurwesens und der Betriebswirtschaftslehre mit den Schwerpunkten Produktionswirtschaft oder Produktionslogistik. Sie können mit einer nachvollziehbaren Systematik, ausgehend von typischen externen und internen Herausforderungen an produzierende Unternehmen und ableitbaren Zielen, geeignete Analyse- und Gestaltungsmethoden auswählen und anwenden. Die 34 erprobten Methoden sind anhand von Praxisbeispielen ausführlich beschrieben. In vier Fallstudien – umfangreichere Optimierungsprojekte – wird gezeigt, wie die Methoden kombiniert eingesetzt werden können.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.